Global grün, lokal nicht auflösbar
Ein bestimmter RADIUS-, NTP- oder Cloud-Hostname ist über den Resolver eines einzelnen Standorts nicht auflösbar. Control zeigt Resolver, Ziel, Antwort, Laufzeit und betroffenen Scope.
 MeilleurControl
Diagnostics Engine
Ein zentraler Ping oder ein grüner DNS-Status reicht für eine belastbare Diagnose nicht aus. Entscheidend ist, ob der Service dort funktioniert, wo Clients und Access Points ihn tatsächlich benötigen. Control prüft gezielt einzelne APs, Standorte, SSIDs oder VLANs und verbindet das Ergebnis mit technischer Evidence.
Der Scope entscheidet
Ein bestimmter RADIUS-, NTP- oder Cloud-Hostname ist über den Resolver eines einzelnen Standorts nicht auflösbar. Control zeigt Resolver, Ziel, Antwort, Laufzeit und betroffenen Scope.
Eine Lease wird vergeben, aber deutlich zu spät. DHCP-Relay, VLAN, Paketverlust, Switchport oder Link-Probleme werden als möglicher Infrastrukturkontext sichtbar.
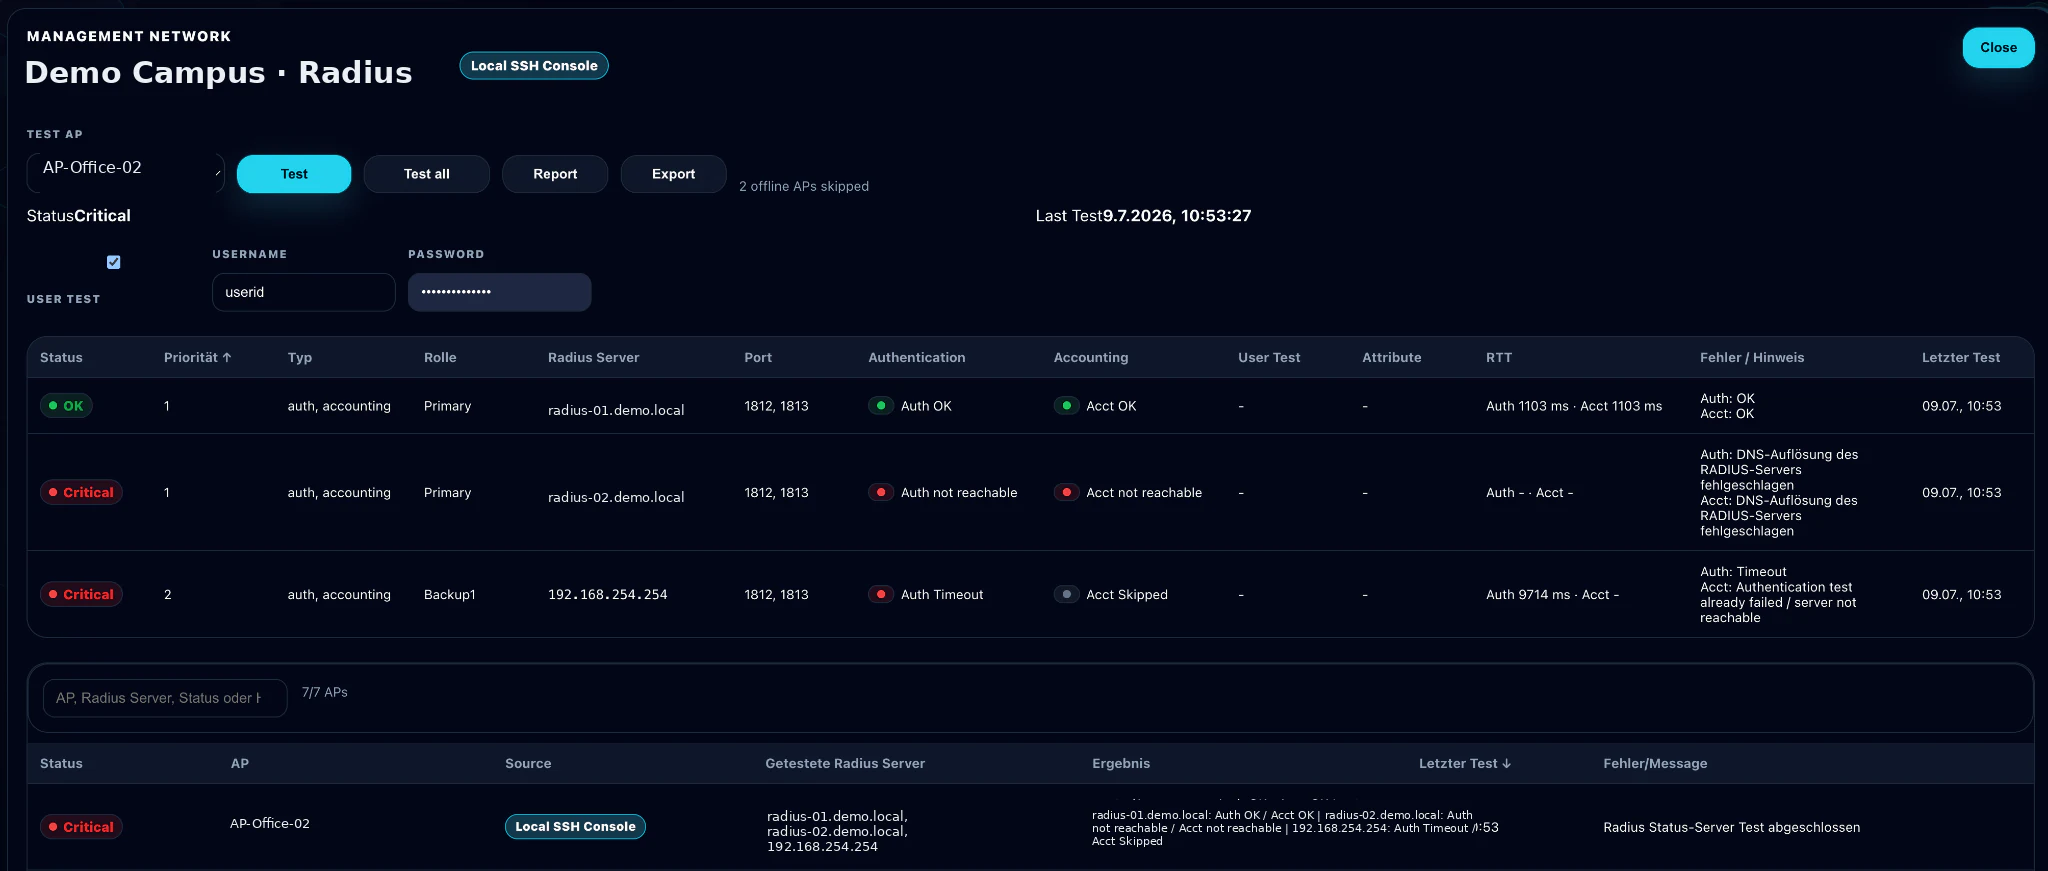
Control prüft Server, Rolle, Port, Authentication, Accounting, RTT, DNS-Auflösung und konkrete Fehlermeldungen.
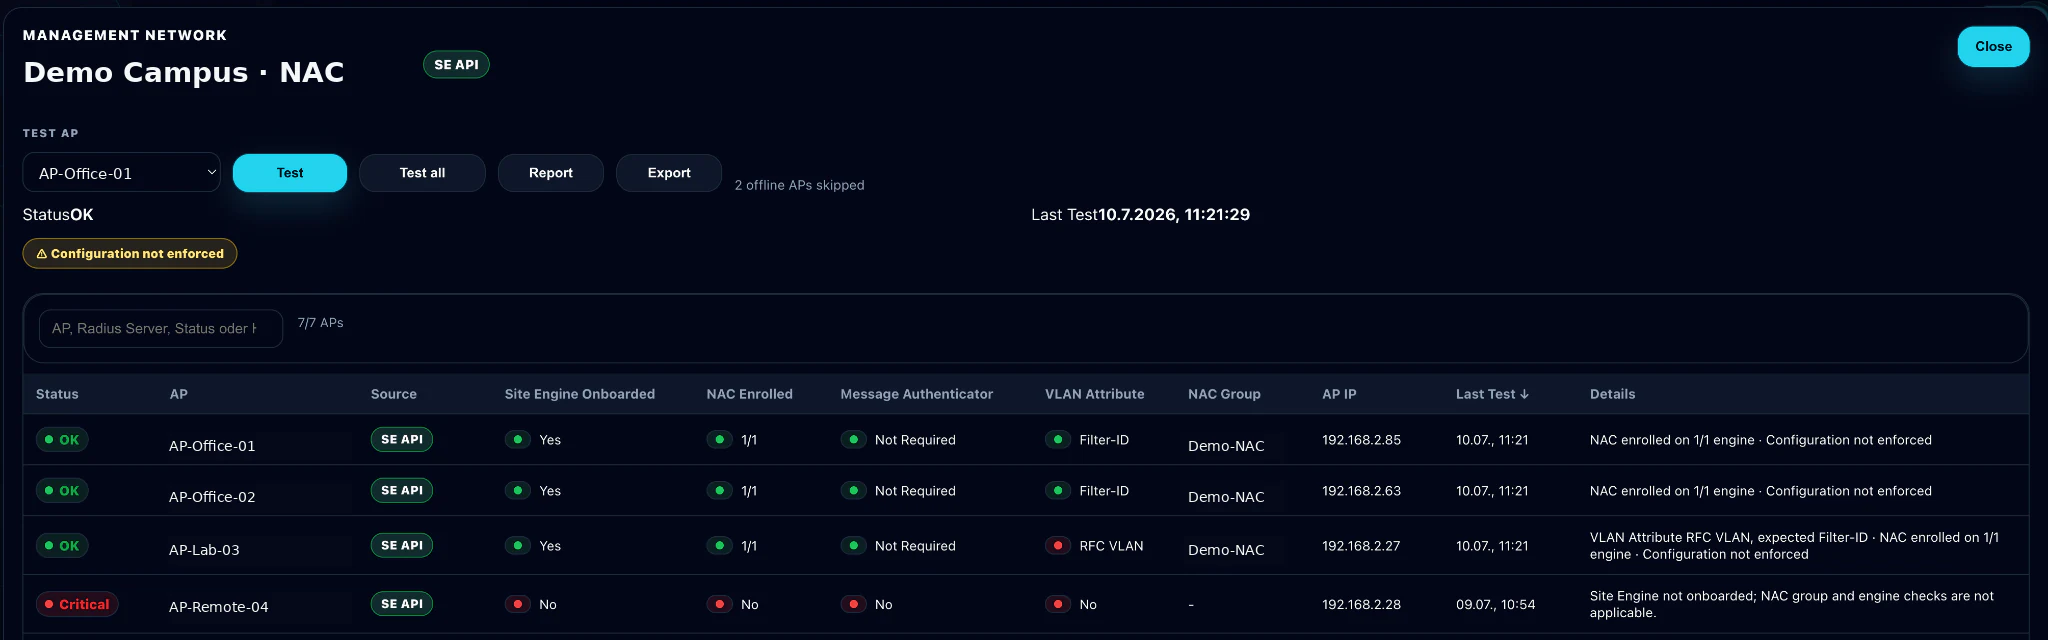
Ein AP kann erreichbar sein und dennoch im falschen NAC-Group-Kontext stehen, nicht onboarded sein oder ein unerwartetes VLAN-Attribut erhalten.
Die Internetverbindung funktioniert, aber Zertifikatsmanipulation oder Firewall-Regeln verhindern Cloud-Kommunikation und Onboarding neuer Access Points.

Service Matrix
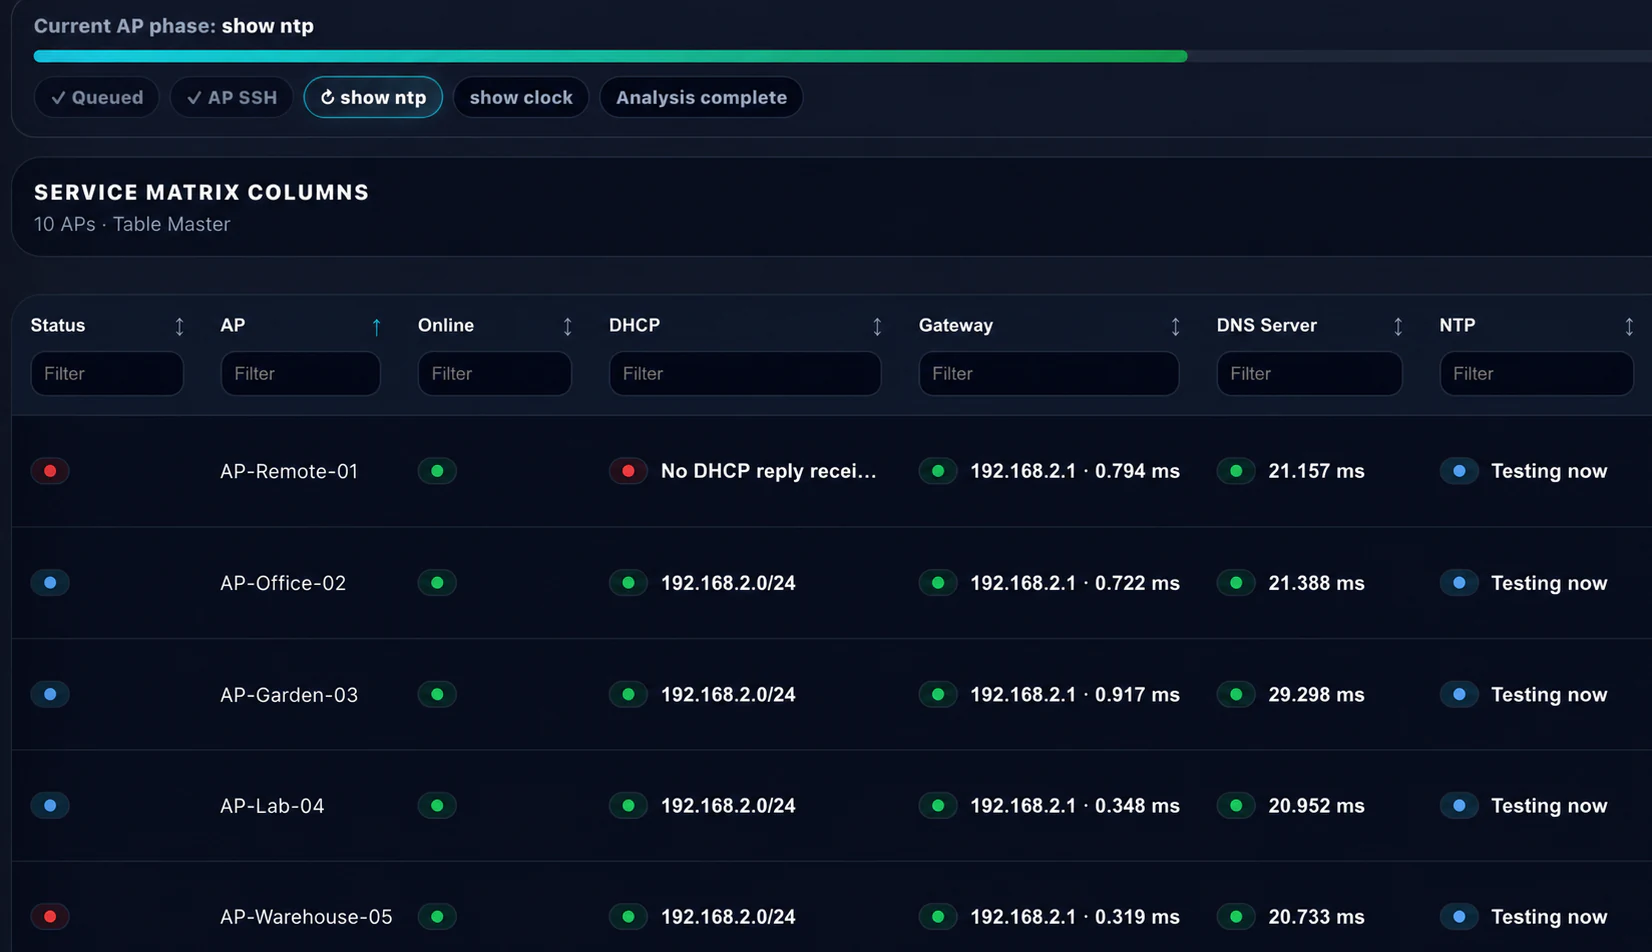
Die Service Matrix zeigt Queue, aktuelle Phase, Laufzeit und Resultat je Access Point. So werden Standortunterschiede sichtbar, ohne jeden AP einzeln untersuchen zu müssen.
Infrastruktur-Korrelation
Ein beschädigter Uplink kann gleichzeitig CRC Errors, Drops, langsame DHCP-Leases und instabile Sessions verursachen. Wer nur den DHCP-Fehler betrachtet, sucht schnell am falschen Ende. Control stellt Service-Ergebnisse und AP-, Switchport- und Link-Evidence im selben Kontext gegenüber.
Packet Evidence
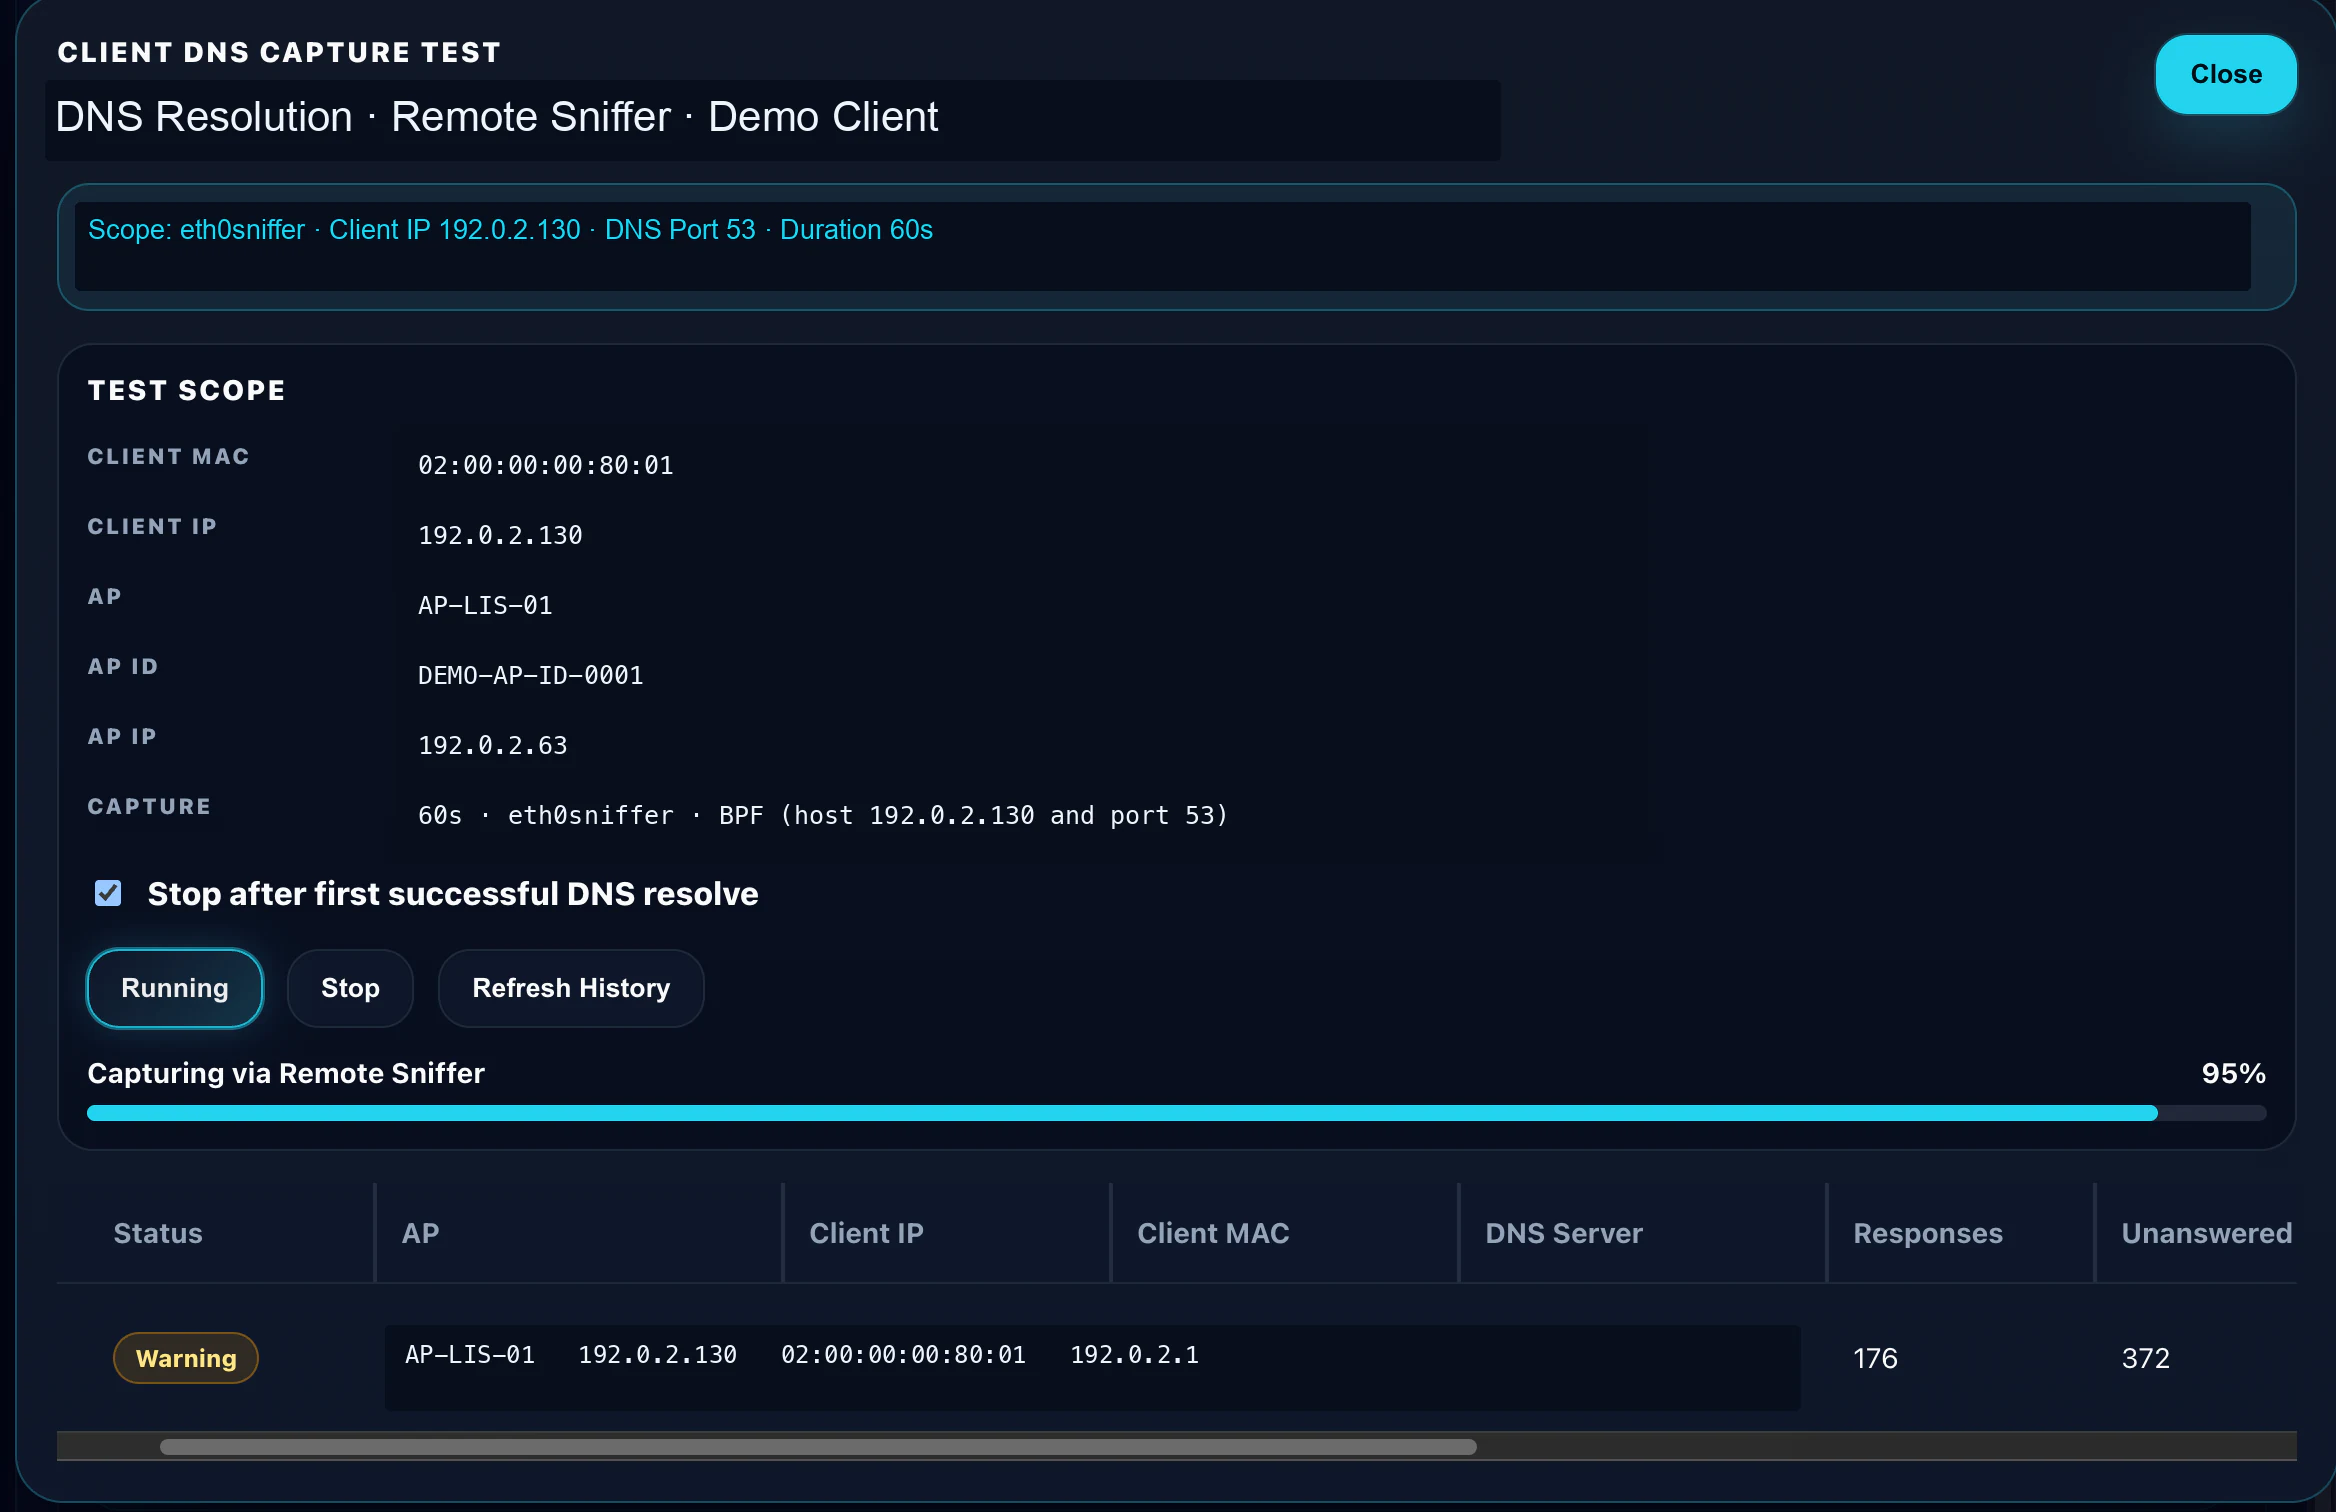
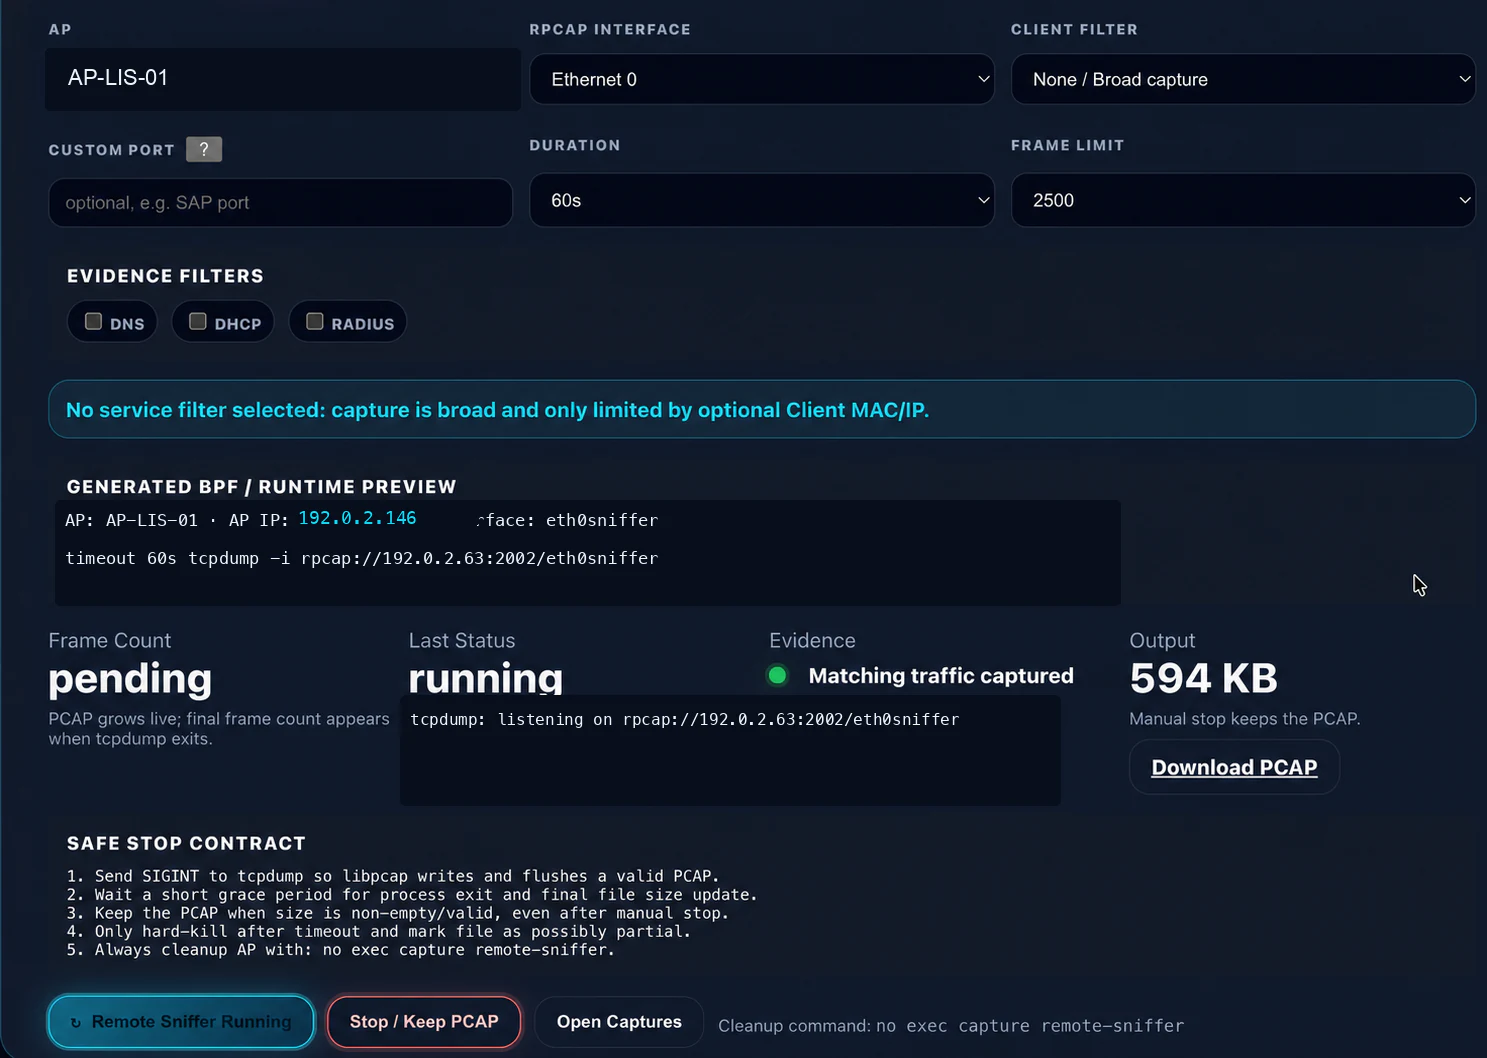
Remote Sniffer und RPCAP ermöglichen gezielte Captures mit Client-, DNS-, DHCP- oder RADIUS-Filter. Scope, BPF Preview, Frame Limit, Laufzeit, Safe Stop und PCAP-Download bleiben kontrolliert und nachvollziehbar.
Ergebnis
Jeder Check liefert Scope, ausgeführte Schritte, Laufzeit, Status, technische Evidence, betroffene Infrastruktur und eine konkrete Fehlermeldung. Das Ergebnis lässt sich damit direkt dokumentieren oder strukturiert weiterverarbeiten.